
最近、我が家のインフラ環境を大きく見直しています。
何本か記事にしてるので、分かってる人もいると思いますが。
きっかけはPHPの脆弱性対応だったわけですね。
最初は、
「SynologyやWordPressのセキュリティを見直さないとだなぁ。」
程度の話だったのだが、ログを眺めたり、公開サービスの構成を整理したりしているうちに、一つの疑問が浮かんだ。
そもそも、なんで外へ公開しているんだろう?
今回は、その結果として、私の環境が「公開型」から「疑似LAN型」へ変わっていった話を書いてみます。
元々の構成
以前は、よくある構成だった。
Internet
↓
リバースプロキシや、そのまま、80/443公開
↓
WordPress
Pleasanter
n8n
各種サービス
外部からアクセスできるように、
- ポート開放
- リバースプロキシ
- SSL証明書管理
などを行っていた訳です。
もちろん問題なく動いてます。
だが、公開している以上、常に気になることがあるわけですね、
- PHP脆弱性
- WordPress脆弱性
- プラグイン脆弱性
- 不正アクセス
- ログイン試行
- Bot巡回
ログを見ると、世界中から機械的(Bot)なアクセスが飛んでくる。
攻撃が案外多いのを目の当たりにする。(いつか、こじ開けられるかな?)
WordPressを運営している方なら、一度は見たことがあることでしょう。
Tailscaleは便利なVPNだと思っていた
最初にTailscaleを導入した理由は単純だった。
外出先から自宅のSynologyへ入りたい。
それだけだったんですよね。
当初は、
VPN設定が簡単で便利くらいの認識だった。
実際、それだけでも十分価値がある。
発想が変わった瞬間
あるとき気付いた。
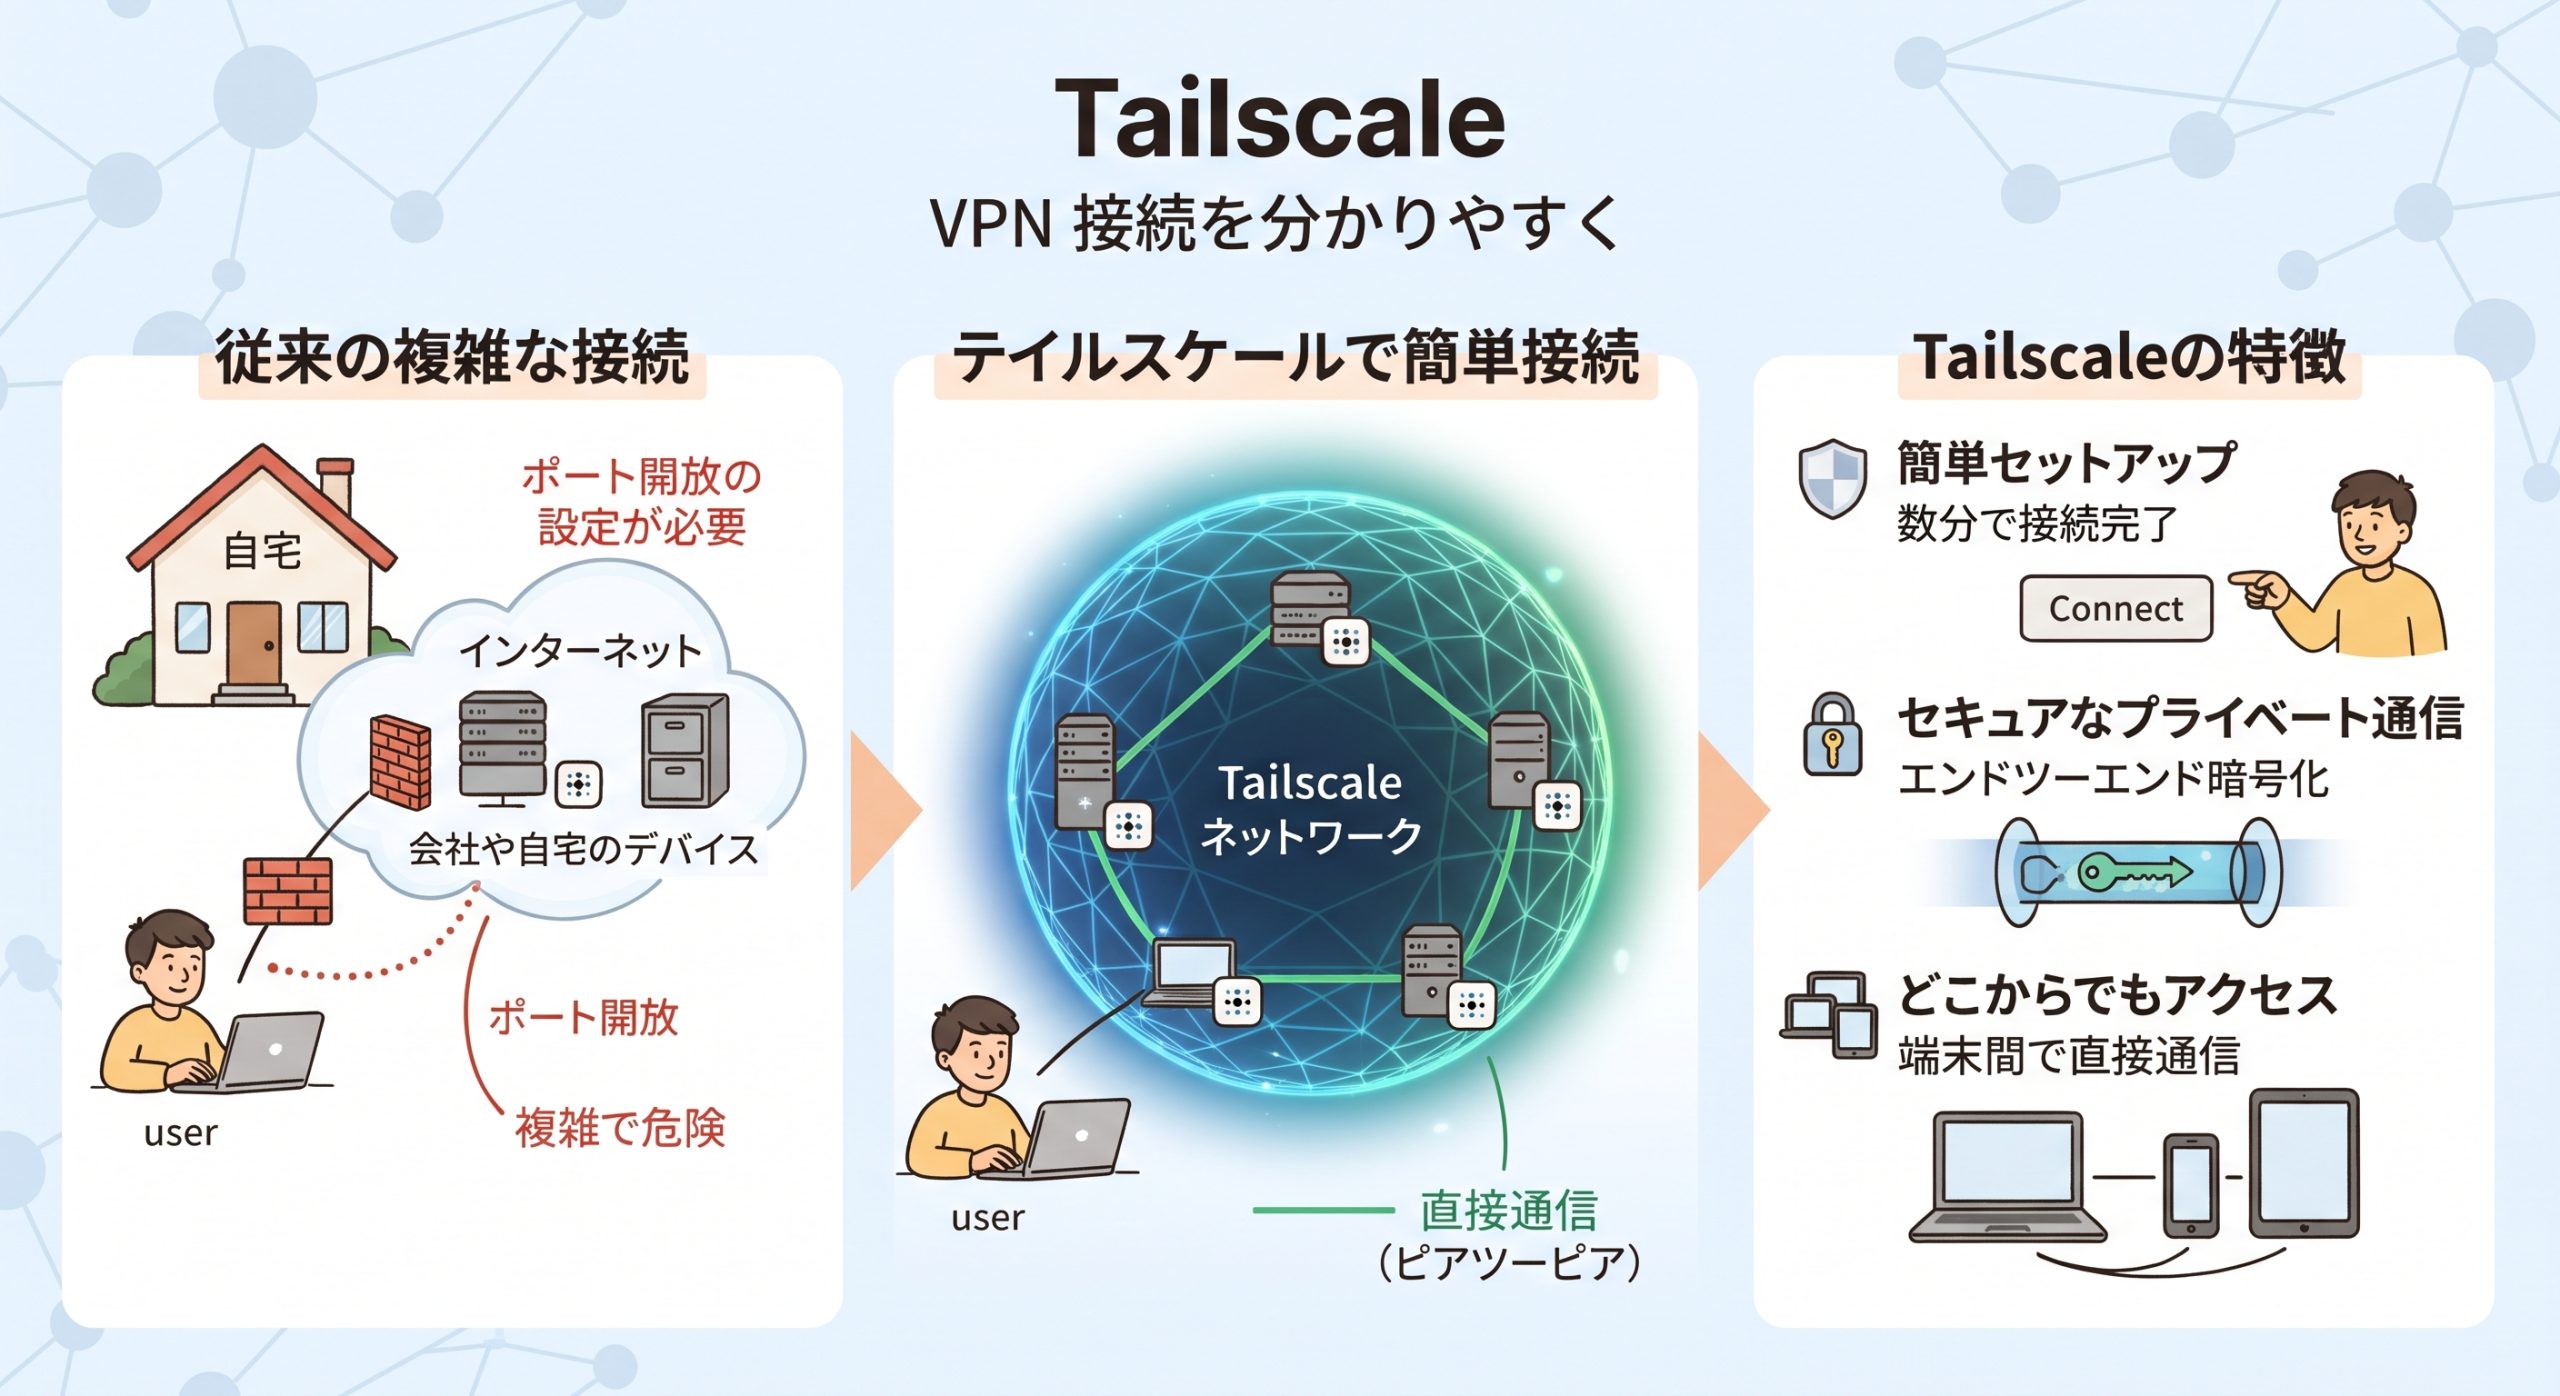
Tailscaleは、「外から入るためのVPN」ではなく、
「どこにいても同じLANを作る仕組み」として見ることもできる。
自宅。
会社。
ノートPC。
スマホ。
これらが全部同じネットワーク上にいるように振る舞う。
そこで思った。
あれ?
同じLANにいるなら、わざわざ公開しなくて良くない?
考え方を逆転してみた
それまでは、
公開する
↓
認証で守る
↓
安全に運用する
という発想だった。
しかし、
最初から公開しない
↓
Tailscale利用者だけに見せる
でも良いのではないか。
そう考えてから、構成が大きく変わり始めた。
実際にやったこと
WordPress
まず管理画面へのアクセスを制限した。
ローカルLANとTailscale経由のみアクセス可能にした。
一般利用者は記事を見られる。
しかしログイン画面は事実上見えない。

Synology
次にSynology環境を整理した。
現在、常時、稼働中のSynologyは5台ある。
そのうち3台は既に完全なTailscale運用へ移行した。
1台は移行中。
そして最後に残っているのが、ブログを保持しているDS1621+だ。
こちらも最終的には移行予定である。

Pleasanter
Pleasanterも新環境へ移行した。
現在は、
Synology
↓
VMM
↓
Ubuntu Server
↓
Docker
↓
Pleasanter
という構成になっている。
アクセスもTailscale前提で運用している。

n8n
n8nも同様だ。
APIキーや認証情報を扱うサービスなので、むしろ公開しない方が安心感がある。
現在は移行を進めながら運用確認を行っている。
一番変わったのはセキュリティではない
ここが重要だと思う。
もちろんセキュリティも向上した。
しかし私が実感している最大のメリットはそこではない。
圧倒的に楽になった。
これに尽きる。
以前は、
- ポート開放を気にする
- リバースプロキシを気にする
- 公開サービスを気にする
- WordPressを気にする
と、「守るための仕事」が発生していた。
今は、
Tailscaleに参加している?
これだけで済む。
考えることが減ったし、心配事も減った。
Tailscaleへの依存はある
もちろんデメリットもある。
Tailscaleへの依存度は高くなった。
そのため、
- WireGuard環境は残している
- ローカルLAN管理も維持している
- Synology VMMクローンも保有している
- 復旧手順書も作成した
完全依存にはしない。
非常口は残している。
まとめ
私は最初、
Tailscaleを便利なVPNとして導入した。
しかし運用を続けるうちに、
Tailscaleで疑似LANを作れるなら、公開サービスを減らせる
ということに気付いた。
結果として、
- 公開ポート削減
- リバースプロキシ削減
- 管理画面非公開化
- 運用負荷低減
へつながった。
一番の成果は、
セキュリティを強化したことではない。
シンプルになったことだ。
もし今、
「どうやって公開サービスを守ろうか」
と考えている人がいるなら、
一度逆転して考えてみてもいいかもしれない。
そもそも公開しなくて良いのでは?
案外、その答えが一番楽だったりする。