
昨今、PHP脆弱性問題が騒がれていますね。
自分もこうしてWordpressでブログを書いているので、PHP問題は他人ごとではありません。
ということで、表記のように対策をしてみましたよ。
困っている方の参考になれば幸いです。
自分は、Synologyのパッケージ版でWordpressをセットアップしていますが、.htaccessを書き換える所は参考になるかと思います。
状況確認
まず、状況を確認して見ましょう。
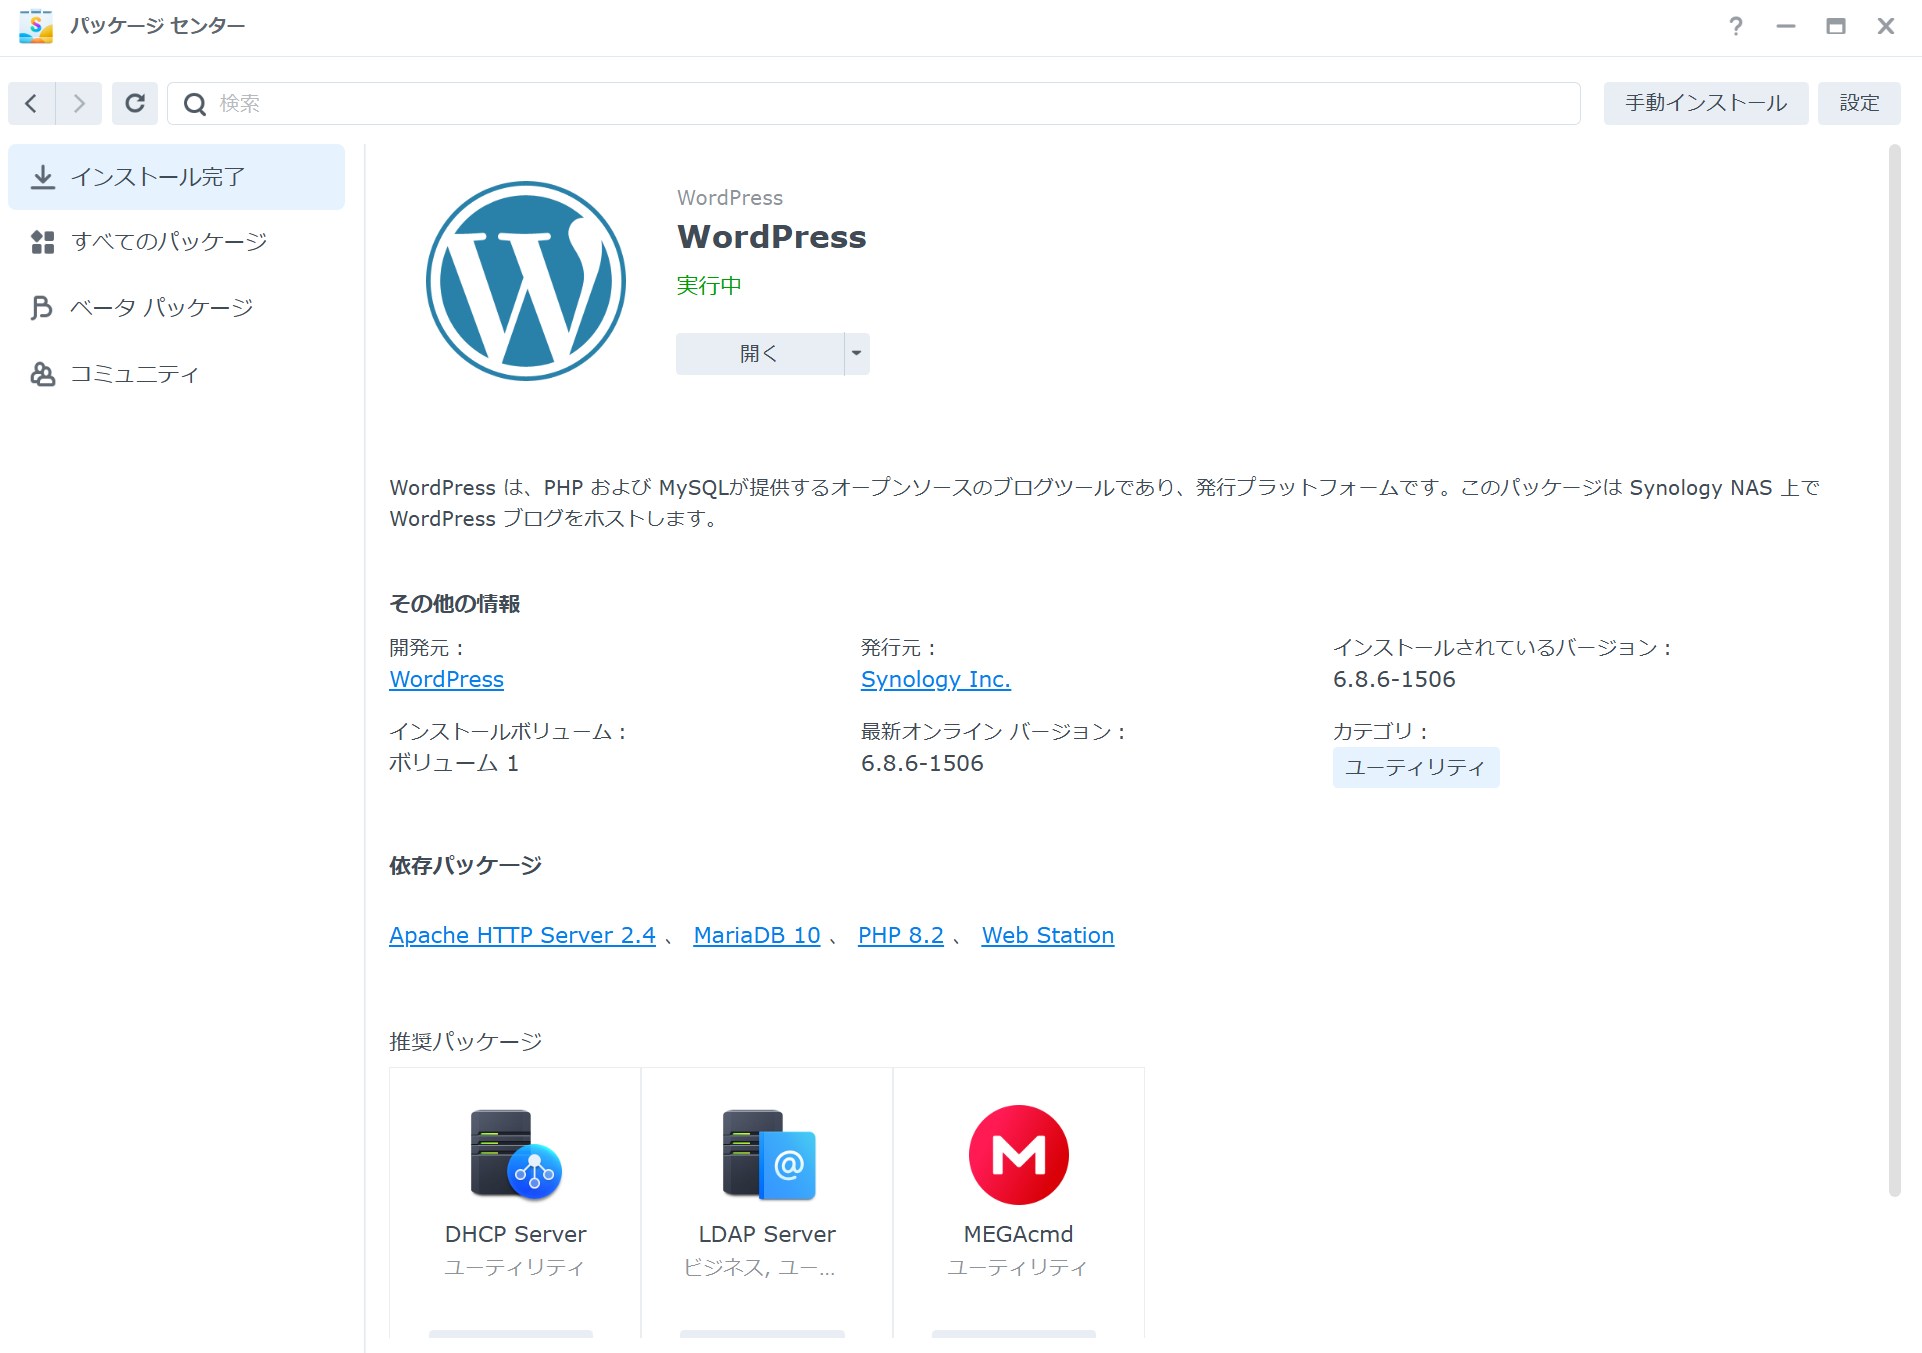
Web Stationを開いて、以下のログを開きます。
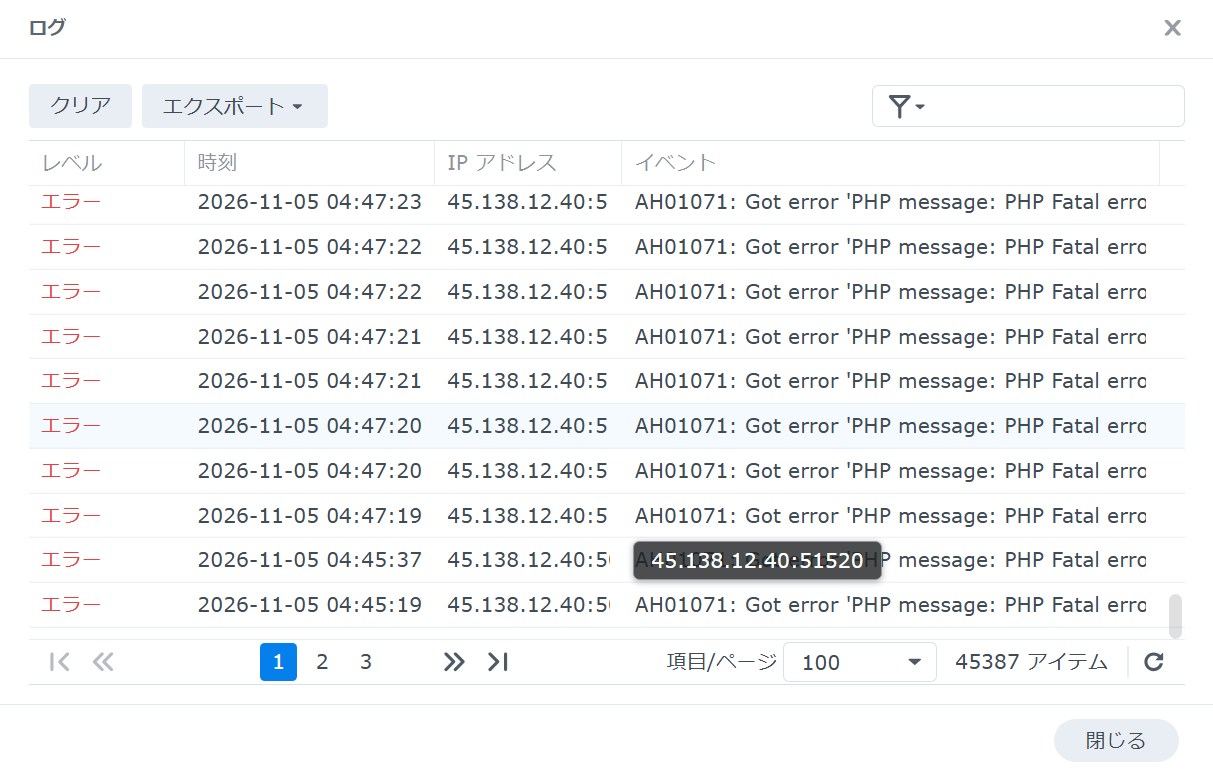
はい、エラーと出てますね。
これ、全部、アタックされている訳ですね。
確認してビックリしました。
こりゃマズいなぁ。ってことで、対策ですね。
ちなみに、phpMyAdminは以下の設定になっているので、全く問題無いです。
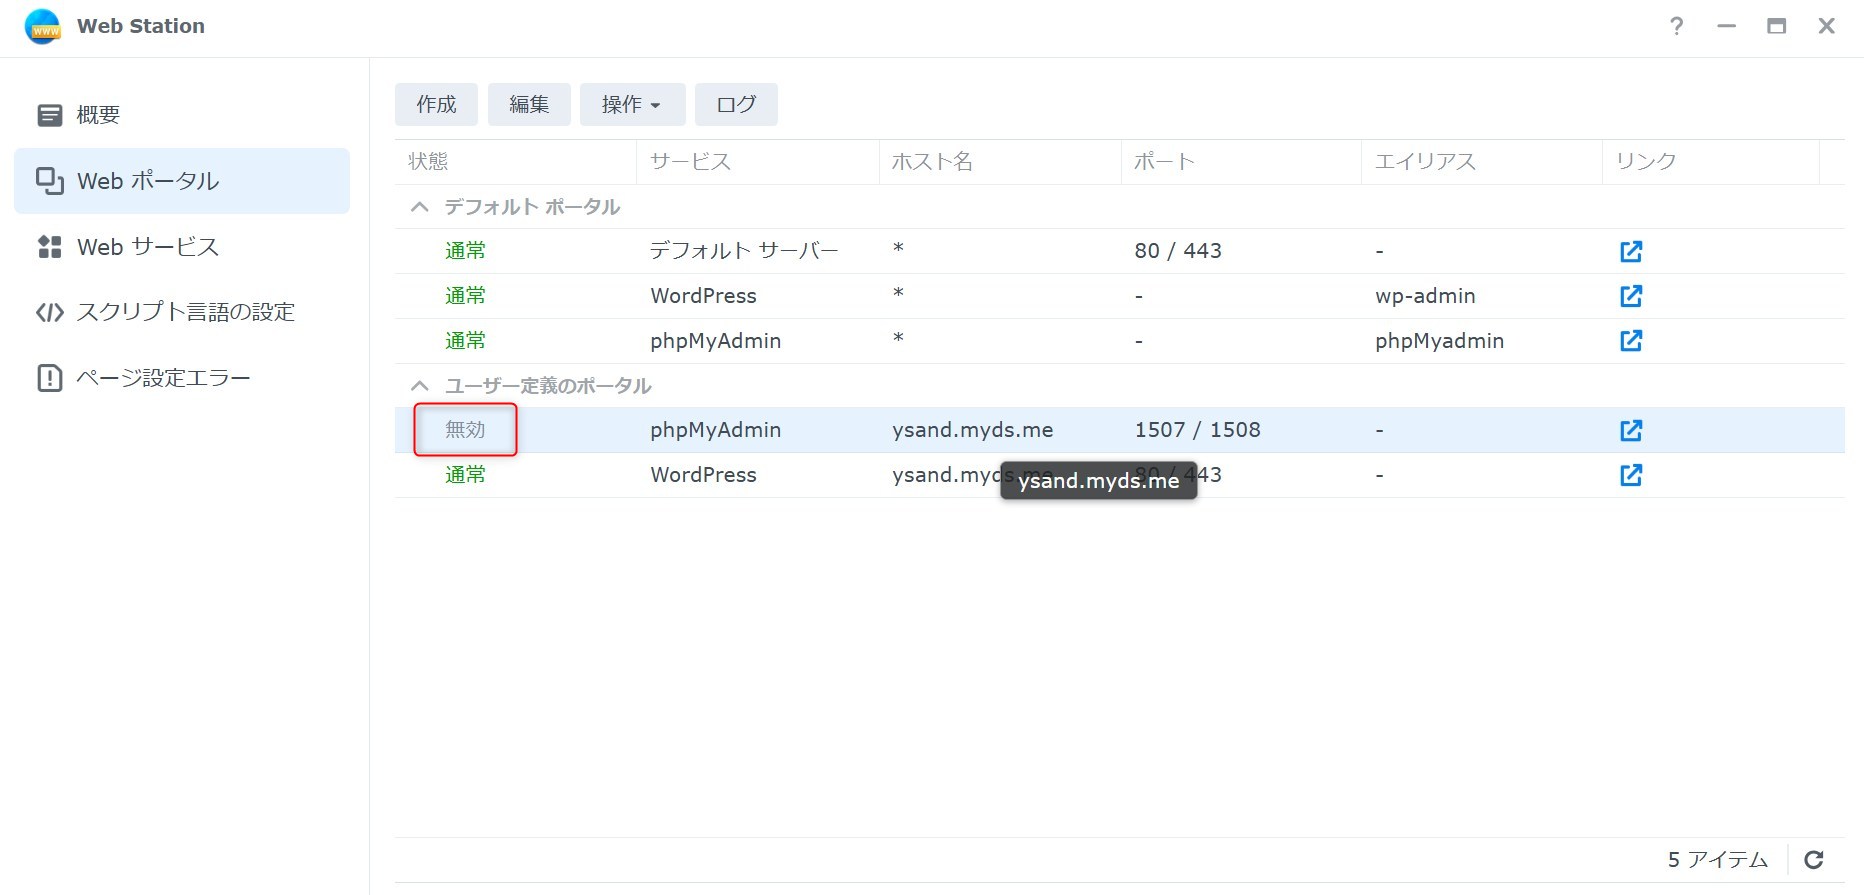
無効にすると、ローカルからのみアクセス可能ということですね。
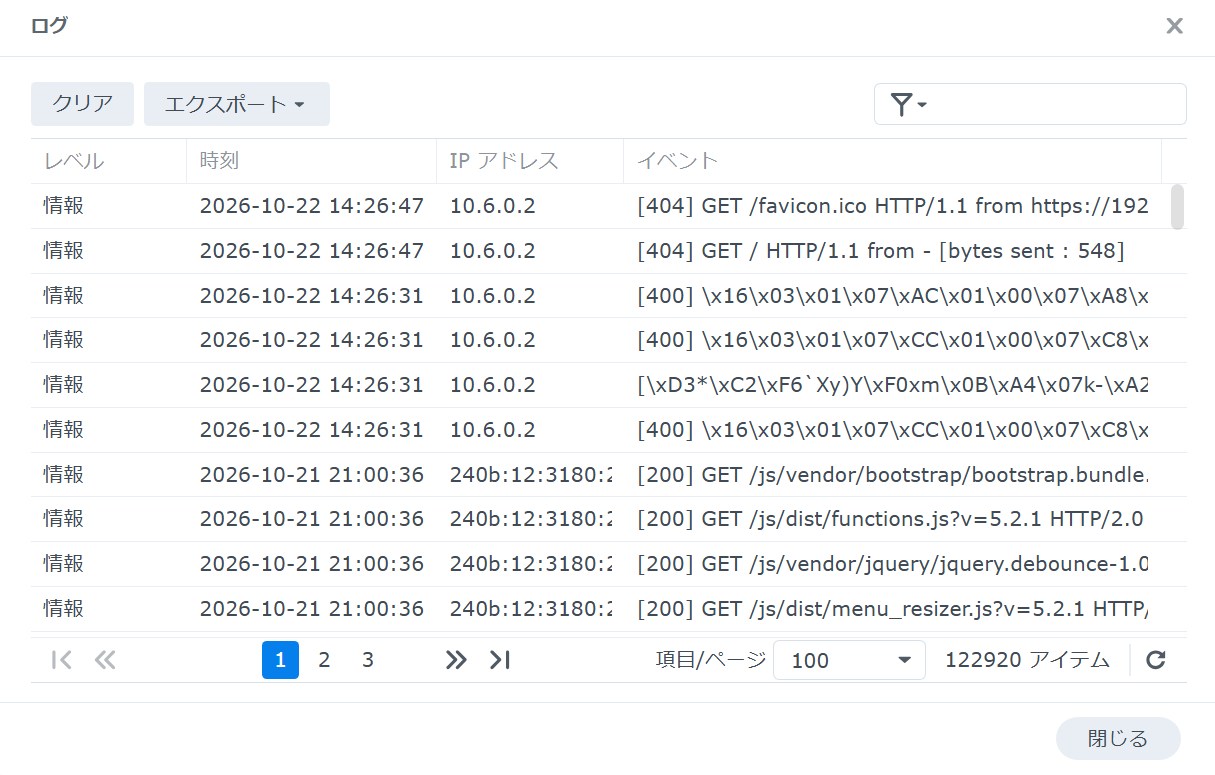
その設定のおかげでphpMyAdminは綺麗なログです。
対策
具体的な対策ですが、ログオン画面をローカルからのみアクセス可能と変更します。
以下のファイルを編集します。
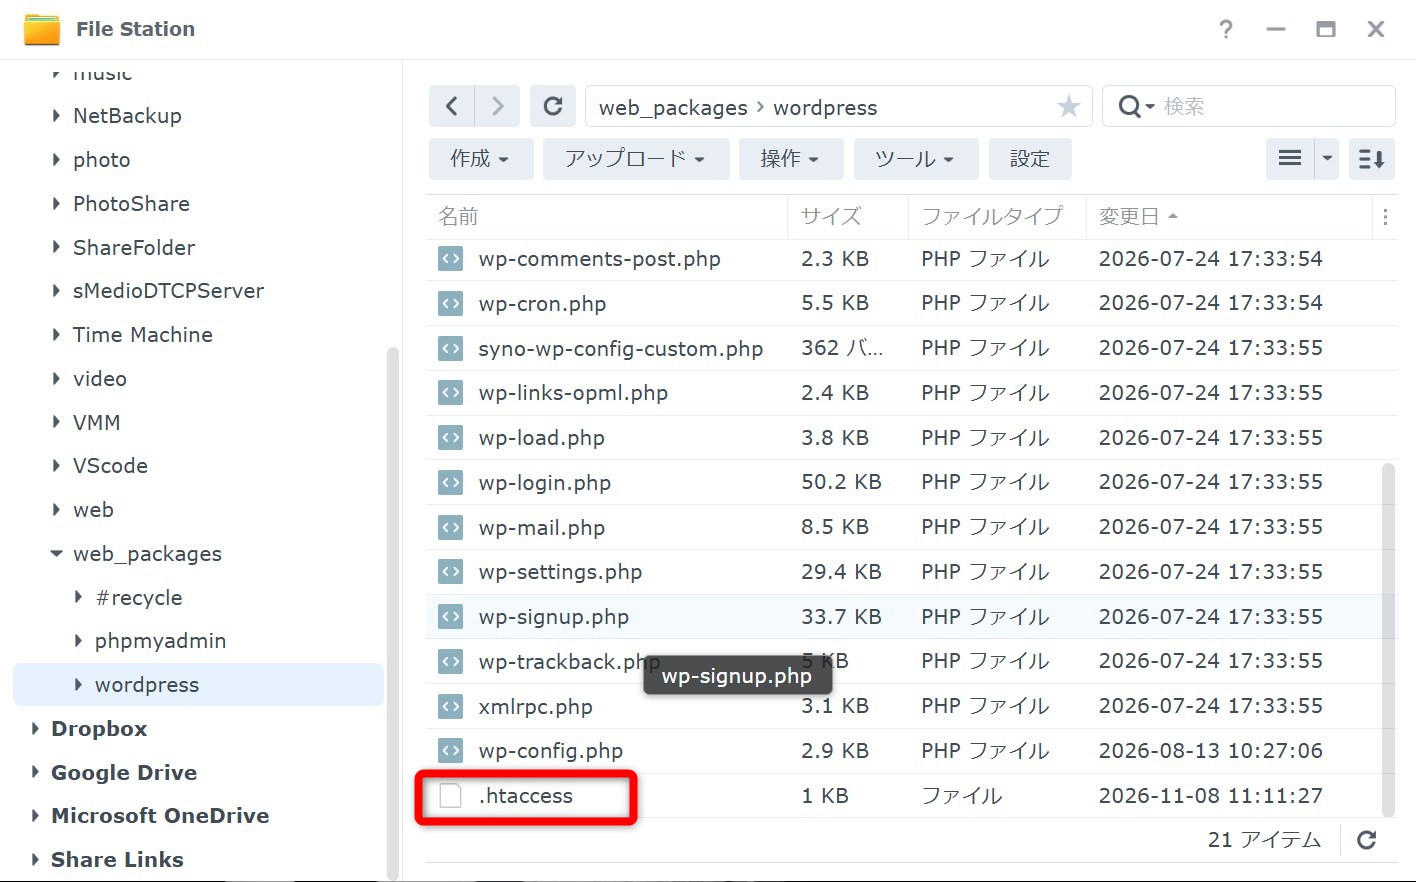
web_packeages→wordpress→.htaccess ですね。
File Station では編集できないので、一旦、ダウンロードします。
(ダウンロードして、VScodeとか、テキスト編集ソフトなどで編集してくださいね。)
すると、以下のような感じだと思います。
# BEGIN WordPress
# The directives (lines) between "BEGIN WordPress" and "END WordPress" are
# dynamically generated, and should only be modified via WordPress filters.
# Any changes to the directives between these markers will be overwritten.
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteRule .* - [E=HTTP_AUTHORIZATION:%{HTTP:Authorization}]
RewriteBase /
RewriteRule ^index\.php$ - [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
</IfModule>

# END WordPress
このテキストの下に以下の文を追加します。
# --- ここからログイン画面のアクセス制限 (Apache 2.4用) ---
<Files wp-login.php>
    <RequireAny>
        # 自宅のローカルネットワークを許可
        Require ip 192.168.0.

        # TailscaleなどのリモートIPを許可
        Require ip 100.xx.xx.xx
    </RequireAny>
</Files>
# ---------------------------------------------
「192.168.0.xx」だったら、「192.168.0.」で良いらしいです。
書き方が色々あるんですよね。ホント、面倒ね。
追加して保存したら、さっきのSynologyのFile Stationの所に、ファイルを貼り付ければ、上書き完了。
即時、編集したものが有効になり、ブロックします。
スマホで、WIFI切って確認とかすると良いと思います。
まとめ
外部から記事を書くことが多い方のことはあんまり考えてないのですが、TailscaleとかWireGuardとか使って、IPアドレス指定すると良いかもしれませんね。
ということで、Wordpressの要塞化の話でした。
このところ、セキュリティ対策の記事ばっかりだなぁ。
なんか、急に、色々と高度になってきて、自分の情報が危なくなって来たので、皆さんも注意しましょうね。
セキュリティは、
- 余計なポートを閉じる。
- ファイアウォールをしっかり設定する。
- ログイン対策する。
この3つを対策すれば、概ね、安心と言うことですしょうかね。
頑張って対策していきましょう。